


Houd je webapplicaties continu veilig
Ontdek problemen zoals SQL-injecties, XSS, verouderde libraries en zwakke authenticatie vóórdat aanvallers dat doen. Catcher24 scant je apps continu en vertaalt de bevindingen naar duidelijke aanbevelingen in jouw dashboard.
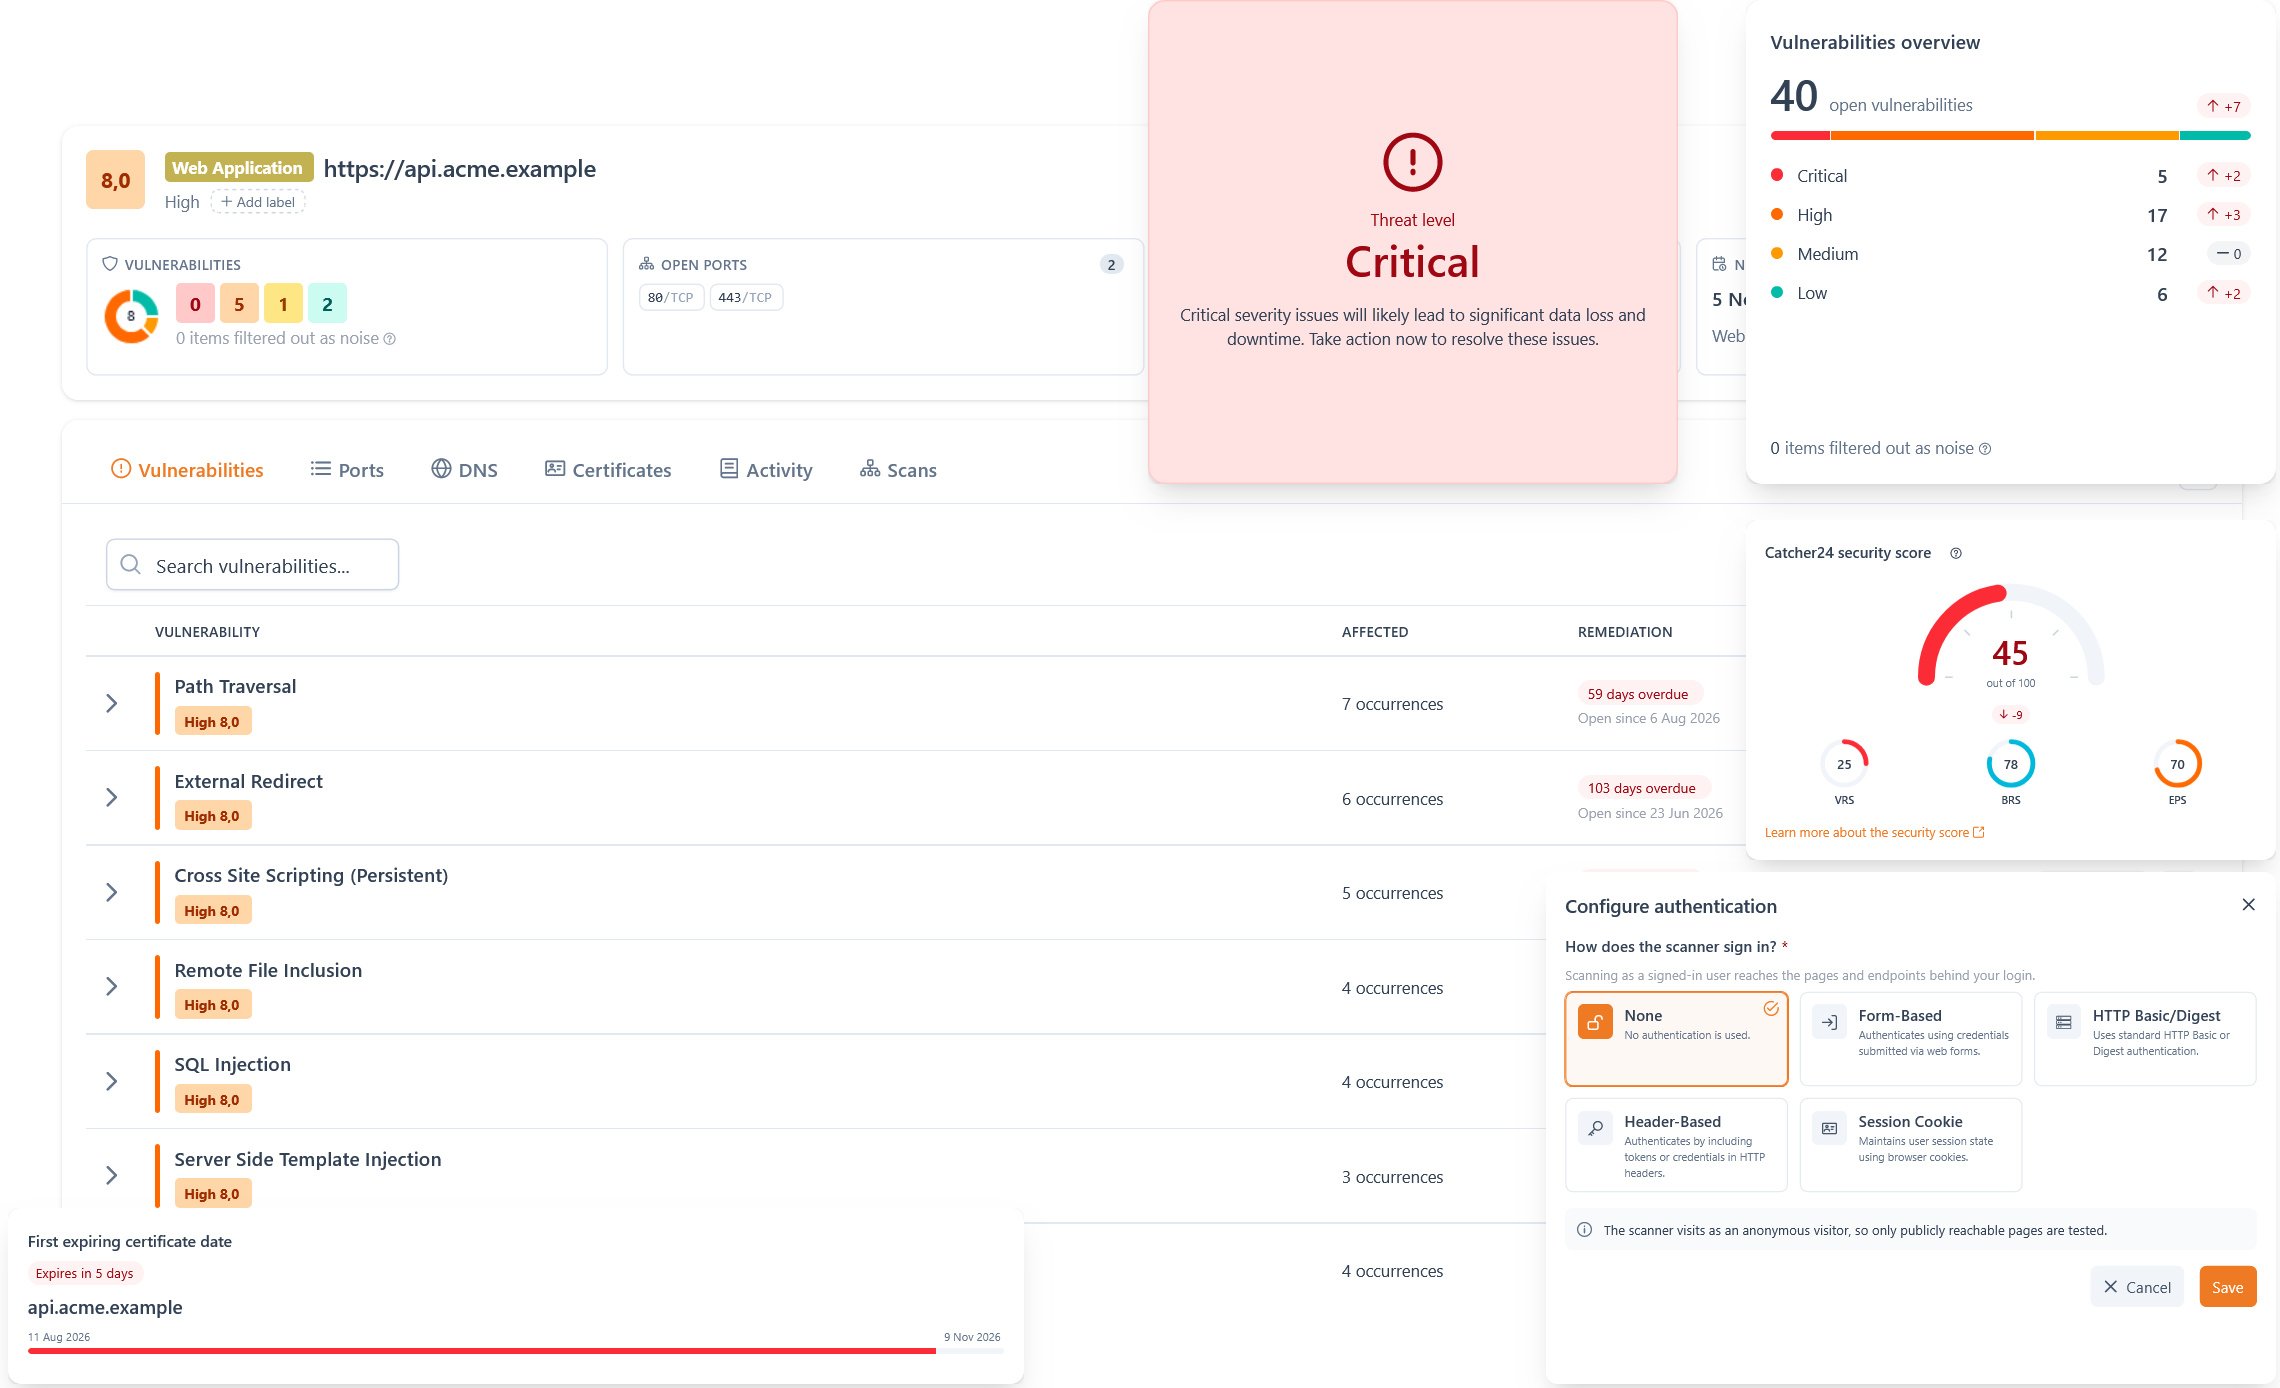
Vertrouwd door bedrijven en organisaties uit verschillende sectoren: Catcher24 biedt praktische inzichten die direct toepasbaar zijn.


Wat is een webapplicatiescan?
Moderne webapplicaties zijn complex, dynamisch en vaak hét toegangspunt tot je bedrijf. Ze worden intensief gebruikt door klanten, medewerkers en partners en zijn daarom ook een geliefd doelwit van aanvallers.
Catcher24 test jouw applicaties continu op kritieke beveiligingsfouten zoals SQL-injecties, XSS, verouderde bibliotheken en zwakke loginprocessen. Deze uitgebreide scans verlopen volledig geautomatiseerd, zonder dat jij handmatig code hoeft te analyseren.
Je krijgt inzicht in de belangrijkste risico’s, een helder overzicht in je dashboard én concreet advies hoe je ze kunt verhelpen. Zo kun je releases blijven uitrollen, terwijl Catcher24 de veiligheid bewaakt.
Wat is inbegrepen in onze webapplicatiescanner?
Webapps veranderen voortdurend. Nieuwe functies, integraties en frameworks of juist een gemiste update van de webapplicaties van jouw organisatie brengen nieuwe risico’s met zich mee. Catcher24 scant deze automatisch, zodat je altijd weet of jouw apps nog veilig zijn.
SQL-injectie
Bescherming van je data
Een SQL-injectie kan aanvallers directe toegang geven tot je database. Catcher24 spoort deze kwetsbaarheden automatisch op en helpt je voorkomen dat gevoelige klant- en bedrijfsgegevens worden buitgemaakt.

Cross-Site Scripting (XSS)
Veilige gebruikerservaring
XSS-aanvallen gebruiken kwaadaardige scripts om gebruikerssessies te kapen of data te stelen. Catcher24 identificeert deze fouten en geeft advies, zodat je gebruikers beschermd blijven en je reputatie niet op het spel staat.
Authenticatie
Betrouwbare authenticatie
Zwakte in loginprocessen kan leiden tot accountovernames. Catcher24 checkt of je authenticatie goed is ingericht, detecteert sessiekaping of standaardwachtwoorden en helpt je zorgen dat alleen de juiste mensen toegang krijgen.
Verouderde bibliotheken
Blijf up-to-date en veilig
Veel webapps draaien op open source libraries. Als die verouderd zijn, vormen ze een makkelijke ingang voor aanvallers. Catcher24 detecteert welke versies je gebruikt en waarschuwt je bij bekende kwetsbaarheden, zodat je op tijd kunt patchen.

Zo werkt onze webapplicatiescanner
De webapplicatiescanner van Catcher24 voert een uitgebreide, geautomatiseerde scan uit en sluit naadloos aan op het ontwikkelproces en een veilig beheer van jouw belangrijke applicaties. Van setup tot rapportage van de scan: het is eenvoudig, helder en altijd actueel.


Ondersteunt geauthenticeerde scans.

Werkt ook met single-page applications en API's.

Scant je JavaScript-frameworks en andere libraries.
Waarom het scannen van webapplicaties zo belangrijk is
Webapplicaties zijn vaak de eerste aanvalsdoelen van hackers. Ze zijn zichtbaar, worden intensief gebruikt, veranderen snel en bevatten vaak persoonsgegevens. Je wilt het risico op dataverlies of misbruik van data van jouw organisatie of klanten zo klein mogelijk houden. Beveiliging mag daarom nooit een bijzaak zijn.

Webapps zijn de belangrijkste ingang voor aanvallers.

Ook externe libraries brengen risico’s met zich mee.

Veiligheid zonder je ontwikkelteam af te remmen.
Klantverhalen
Zo gebruiken klanten Catcher24. Sommige van hen combineren de scans met phishingsimulaties en endpointbescherming, via onze gecertificeerde partners.
Geautomatiseerde phishing simulaties & duidelijke korte cyber- en phishing trainingen helpen onze medewerkers om beter te herkennen wat een phishing mail is. De geautomatiseerde webscanner controleert of onze website voor aanmeldingen veilig is. En ESET-endpointbescherming houdt onze werkplekken veilig. Alles in een overzichtelijk dashboard via Catcher24.
"Phishing is tegenwoordig een belangrijk onderwerp aan de lunchtafel"
Rob
directeur/mede-eigenaar

Geautomatiseerde phishing simulaties & duidelijke korte cyber- en phishing trainingen helpen onze medewerkers om beter te herkennen wat een phishing mail is. De geautomatiseerde webscanner controleert of onze website voor aanmeldingen veilig is. En ESET-endpointbescherming houdt onze werkplekken veilig. Alles in een overzichtelijk dashboard via Catcher24.
Rob
directeur/mede-eigenaar
De geautomatiseerde webscanner controleert onze infrastructuur en rapporteert veiligheidsproblemen direct. ESET-serverbescherming houdt onze servers vrij van malware en zorgt dat updates en patches worden doorgevoerd.
“Realtime inzicht in kwetsbaarheden van onze servers en applicaties is essentieel!"
René
Manager Applicatieontwikkeling
De geautomatiseerde webscanner controleert onze infrastructuur en rapporteert veiligheidsproblemen direct. ESET-serverbescherming houdt onze servers vrij van malware en zorgt dat updates en patches worden doorgevoerd.
René
Manager Applicatieontwikkeling
De integratie met ESET endpoint protectie helpt ons ook de werkplekken bij medewerkers thuis te beschermen. De geautomatiseerde applicatiescanner controleert ons CRM-pakket op kwetsbaarheden.
“Thuiswerken met dezelfde beveiliging tegen cyberdreigingen als op kantoor"
Richard
Oprichter en CEO
De integratie met ESET endpoint protectie helpt ons ook de werkplekken bij medewerkers thuis te beschermen. De geautomatiseerde applicatiescanner controleert ons CRM-pakket op kwetsbaarheden.
Richard
Oprichter en CEO
Onze integraties
Beschikbaar met managed services via Catcher24 gecertificeerde partners.


Veelgestelde vragen
Niet helemaal. Een pentest is een handmatige, diepgaande test door specialisten, meestal één keer per jaar. De webapplicatiescanner van Catcher24 zoekt automatisch en periodiek naar bekende kwetsbaarheden, met dezelfde technieken die aanvallers gebruiken. De twee vullen elkaar aan.
We raden aan om scans regelmatig in te plannen, minstens één keer per maand, met realtime meldingen voor eventuele nieuwe kwetsbaarheden die zich voordoen.
Infrastructuurscan: controleert servers, netwerken en cloud‑instellingen op OS‑ en service‑kwetsbaarheden.
Webapplicatiescan: test websites en API’s op applicatiespecifieke fouten zoals SQL‑injectie en XSS.
Raadpleeg ons helpartikel voor een verdere uitleg over de verschillende typen scans.
Ja. De scanner werkt ook met SPA’s en API’s, en kan JavaScript-frameworks en andere externe libraries scannen.
Geauthenticeerde scans zijn scans waarbij de scanner toegang krijgt tot delen van de applicatie waarvoor een login of bepaalde permissies nodig zijn. Daardoor kan de scanner ook kwetsbaarheden opzoeken die zich achter een authenticatielaag bevinden, bijvoorbeeld in dashboard-functies.
Ja, mits de omgeving vanaf internet bereikbaar is. We raden aan om een test- of stagingomgeving te scannen die gelijk is aan productie. De scan probeert onder meer database-injecties uit en kan daardoor gegevens wijzigen of beschadigen.
Blogs
Lees de nieuwste inzichten, trends en praktische tips om je bedrijf weerbaar te maken tegen cyberdreigingen.


Verbeter je cyberbeveiliging vandaag nog
Start nu je gratis proefperiode en ontdek wat Catcher24 voor jouw bedrijf kan betekenen. Geen creditcard nodig, geen installatie. Alleen echt inzicht in je werkelijke risico’s.
