
PHP2Shell: PHP heeft patches uitgebracht voor twee kritieke kwetsbaarheden. Dit moeten WordPress-beheerders doen
Update, 21 oktober 2026: PHP heeft beveiligingsupdates uitgebracht voor twee kritieke kwetsbaarheden waarmee code op afstand kan worden uitgevoerd, zonder in te loggen. De lekken lekten uit vóór de geplande bekendmaking, en meerdere grote websites zijn naar verluidt uit voorzorg offline gegaan in afwachting van een fix. Elke WordPress-site draait op PHP, dus dit raakt jou. De patches zijn uit. Controleer je PHP-versie en zorg dat die wordt bijgewerkt.
Kort samengevat
CVE-2026-109618 en CVE-2026-109619 zijn twee kritieke PHP-lekken, beide beoordeeld met 9,2 op de CVSS v4.0-schaal door het PHP-beveiligingsteam. Ze kunnen code uitvoeren op afstand mogelijk maken, zonder inloggen.
De opgeloste versies zijn PHP 8.5.12, 8.4.27, 8.3.36 en 8.2.35, volgens de officiële PHP-aankondiging.
PHP zegt dat er geen volledige oplossingen zijn behalve updaten, en dat updaten de enige veilige keuze is.
PHP 8.1 en ouder krijgen geen updates meer van het PHP-project.
Wat er is gebeurd
20 oktober: de CVE-nummers circuleerden online. Later die dag publiceerde het PHP-beveiligingsteam een voorafgaande melding van een spoedupdate, die ook door de PHP Foundation werd gedeeld. Volgens beveiligingsbedrijf watchTowr, zoals gemeld door BleepingComputer, zouden de lekken oorspronkelijk onder embargo op 22 oktober bekendgemaakt worden.
21 oktober, 14:00 UTC: PHP bracht de opgeloste versies uit, samen met een beveiligingsadvies.
CERT-EU: het Europese computer emergency response team heeft beveiligingsadvies 2026-018 gepubliceerd waarin beide kwetsbaarheden worden genoemd.
Misbruik: de CTO van Cloudflare zei dat het bedrijf vroege aanvallen zag en firewallregels had uitgerold voor de bekende aanvalsvectoren, die hij omschreef als slechts een noodoplossing.
Openbare exploitcode: er circuleert code die beweert deze lekken te misbruiken, en onbevestigde exploitcode bevat soms malware. Voer die niet uit.
Wat zijn de twee kwetsbaarheden?
PHP2Shell is de naam die is gegeven aan een aanvalsketen voor deze twee lekken. Volgens het PHP-beveiligingsteam worden beide geactiveerd terwijl PHP een binnenkomend webverzoek verwerkt:
CVE-2026-109618: wanneer PHP onvoldoende geheugen heeft, kan het worden onderbroken terwijl interne verzoekgegevens nog maar gedeeltelijk zijn opgezet. De opruiming die daarna volgt, kan die ongeldige gegevens als geldig behandelen, wat kan leiden tot code uitvoeren op afstand.
CVE-2026-109619: interne verzoekstatus kan blijven bestaan nadat het geheugen erachter is vrijgegeven. Een later verzoek dat door dezelfde PHP-worker wordt afgehandeld, kan die verouderde status dan gebruiken voordat die wordt gereset, wat ook kan leiden tot code uitvoeren op afstand.
Het advies stelt dat alle PHP-installaties die webverzoeken afhandelen risico lopen, waaronder PHP-FPM, Apache met mod_php, php-cgi, FrankenPHP en LiteSpeed. Het risico wordt het hoogst geacht bij mod_php, waar een gedemonstreerde exploit een niet-ingelogd verzoek de aanval laat starten voordat er applicatiecode draait. Daarom zijn maatregelen die binnen WordPress leven, zoals een beveiligingsplugin, hier geen betrouwbare verdediging. Het probleem zit onder WordPress.
De ernstscore verschilt per bron. Het PHP-beveiligingsteam geeft beide lekken een 9,2 op CVSS v4.0, terwijl sommige vroege berichten de maximale score van 10 noemden, zoals opgemerkt door Tenable.
Waarom WordPress-beheerders geraakt worden
Volgens W3Techs wordt PHP gebruikt door ongeveer twee derde van de websites waarvan de serverkant bekend is. WordPress, Joomla, Drupal, Magento en Laravel draaien er allemaal op. Je kunt al je plugins en thema's perfect up-to-date houden en toch kwetsbaar zijn, want deze lekken zitten niet in WordPress. Ze zitten in de taal waarop WordPress draait.
Welke PHP-versies zijn opgelost?
Volgens de officiële PHP-aankondiging lossen deze versies beide kwetsbaarheden op:
PHP-branch | Opgeloste versie |
|---|---|
PHP 8.5 | 8.5.12 |
PHP 8.4 | 8.4.27 |
PHP 8.3 | 8.3.36 |
PHP 8.2 | 8.2.35 |
PHP 8.2 bereikt op 31 december 2026 het einde van zijn levensduur en krijgt daarna geen beveiligingsfixes meer, dus plan ook een upgrade naar een nieuwere ondersteunde branch.
Wat als je PHP 8.1 of ouder draait?
PHP 8.1 en ouder krijgen geen updates meer van het PHP-project. Sommige Linux-distributies en leveranciers van langetermijnondersteuning bieden backports van de fixes, dus neem contact op met je leverancier om te horen of je gedekt bent. De veiligste keuze op lange termijn is upgraden naar een ondersteunde PHP-versie.
Gezien de ernst heeft het PHP-beveiligingsteam ook minimale broncode-backports gemaakt voor PHP 7.4, 8.0 en 8.1. Die zijn bedoeld voor mensen die PHP zelf uit de broncode bouwen of geen toegang hebben tot een leverancier van langetermijnondersteuning. Beheer je zelf een server en gebruik je de door vrijwilligers onderhouden repository rpms.remirepo.net, dan dringt PHP erop aan over te stappen op distributiepakketten of vanuit de broncode te bouwen, omdat die repository vandaag geen updates zal hebben.
Zo controleer je je PHP-versie
Ga in je WordPress-dashboard naar Extra, dan Gezondheid van de site, dan het tabblad Info, en open de sectie Server. Daar staat je PHP-versie. Je vindt hem ook in het controlepaneel van je hostingprovider.
Een belangrijke kanttekening: Linux-distributies en leveranciers van langetermijnondersteuning kregen de patches vooraf, en kunnen die doorvoeren zonder het PHP-versienummer te wijzigen. Een server kan dus op papier kwetsbaar lijken terwijl hij al is gepatcht. Weet je het niet zeker, vraag je host dan schriftelijk te bevestigen dat de fixes voor CVE-2026-109618 en CVE-2026-109619 zijn geïnstalleerd.
De Catcher24-plugin controleert je PHP-versie
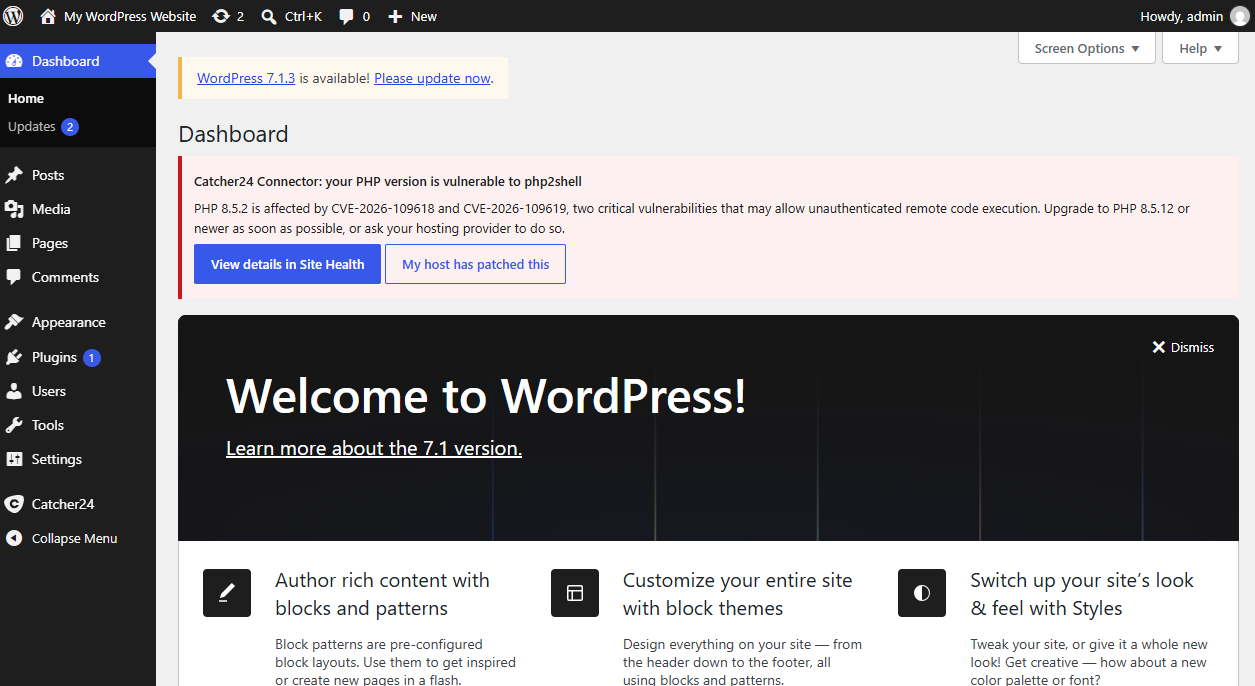
We hebben de Catcher24 WordPress-plugin bijgewerkt zodat die deze kwetsbaarheid automatisch signaleert. De plugin vergelijkt je PHP-versie met de getroffen versies en toont, als je kwetsbaar bent, een duidelijke waarschuwing in je WordPress-dashboard. De details staan ook onder Gezondheid van de site, inclusief de CVE-nummers, de ernst, de aanbevolen actie en een link naar het CERT-EU-advies.
Heeft je host de fix al doorgevoerd via backporting, dan markeer je de server met één klik als gepatcht, zodat de waarschuwing niet blijft terugkomen. Je eerste WordPress-site scan je gratis.
Wat je vandaag moet doen
Update de Catcher24 Connector plugin naar de laatste versie.
Controleer je PHP-versie via Gezondheid van de site of je hostingpaneel.
Vraag bij beheerde of gedeelde hosting aan je host wanneer de opgeloste PHP-versie voor jouw site actief is, of dat de fix al is doorgevoerd.
Beheer je zelf een server, update dan naar PHP 8.5.12, 8.4.27, 8.3.36 of 8.2.35, of installeer bijgewerkte pakketten van je distributie.
Controleer na de update opnieuw Gezondheid van de site om te bevestigen dat de nieuwe versie echt draait.
Draai je PHP 8.1 of ouder, overleg dan met je leverancier over backports en plan een upgrade naar een ondersteunde versie.
Als je niet direct kunt updaten
PHP is duidelijk dat alleen een update een complete oplossing is. De onderstaande maatregelen, beschreven in het PHP-advies, verkleinen de blootstelling aan specifieke aanvalspaden maar maken een installatie niet veilig. Ze zijn bedoeld voor serverbeheerders:
Stel een lage
post_max_sizein en houdupload_max_filesizedaaronder. Het advies noemt 8M voor applicaties die geen bestandsuploads nodig hebben, en 32M als uploads nodig zijn.Zet
session.upload_progress.enabled=0op een plek die vóór het verwerken van het verzoek wordt toegepast, zoals php.ini, en herstart elke PHP-worker. Dit blokkeert de bevestigde sessiepaden, maar niet andere varianten.Zet op PHP 8.5
fatal_error_backtraces=0. Dit blokkeert alleen het bevestigde pad via fatale foutbacktraces.Het advies beschrijft ook geheugenlimiet- en containerlimietinstellingen voor het geheugenlek. Lees het advies voordat je die aanpast, omdat sommige goedbedoelde limieten het kwetsbare pad juist kunnen activeren.
Staat je site achter Cloudflare, dan zijn firewallregels voor de bekende aanvalsvectoren actief in alle abonnementen, ook het gratis abonnement. Ze dekken alleen verkeer dat via Cloudflare loopt, en Cloudflare noemt ze zelf een noodoplossing. CERT-EU raadt organisaties die niet direct kunnen patchen aan om te overwegen internetgerichte applicaties te isoleren van openbare netwerken totdat er een fix is.
Na het patchen: controleer of je niet bent geraakt
Met vroege aanvallen en circulerende exploitcode kunnen sites die een tijd ongepatcht bleven al zijn gecompromitteerd. Kijk na je update naar nieuwe beheerdersaccounts die je niet hebt aangemaakt, onbekende bestanden of plugins, onverwachte redirects en plotselinge vertragingen. Onze gids over de waarschuwingssignalen van een gehackte WordPress-site laat zien waar je op moet letten.

Beveilig WordPress Gratis
Pak bekende CVE's aan voordat ze worden misbruikt. Installeer onze plugin om geautomatiseerde kwetsbaarheidscontroles uit te voeren op uw thema's, plugins en kernbestanden, rechtstreeks vanuit uw beheerpaneel.
Gratis voor nieuwe registraties · Geen creditcard · Installatie in enkele minuten

Bronnen
PHP.net: beveiligingsadvies en releasemeldingen voor PHP 8.5.12, 8.4.27, 8.3.36 en 8.2.35
PHP.net: voorafgaande melding van de kritieke beveiligingsrelease
De PHP Foundation: aankondiging van de aankomende beveiligingsrelease
BleepingComputer: PHP waarschuwt beheerders voor twee kritieke lekken
Cloudflare-CTO Dane Knecht over vroege aanvallen en WAF-regels


