


Laatst bijgewerkt: 12 september 2026. Dit artikel verscheen eerder als uitleg over de NIS2-richtlijn en is herschreven nu de Cyberbeveiligingswet van kracht is.
Sinds 15 augustus 2026 geldt in Nederland de Cyberbeveiligingswet (Cbw). Er is geen algemene overgangstermijn: de plichten gelden vanaf die dag. Ruim 8.000 Nederlandse organisaties vallen direct onder de wet, en via hun leveranciers raakt hij er nog veel meer. In dit artikel lees je wat de wet is, voor wie hij geldt, wat hij van je vraagt en wat je nu concreet kunt doen.
Wat is de Cyberbeveiligingswet?
De Cyberbeveiligingswet is de Nederlandse uitwerking van de Europese NIS2-richtlijn. NIS2 is een richtlijn: die geldt niet rechtstreeks, maar elke EU-lidstaat zet hem om in een eigen wet. Voor Nederlandse organisaties gelden dus de regels uit de Cbw.
De Cbw vervangt de Wet beveiliging netwerk- en informatiesystemen (Wbni), die sinds 2018 gold voor een veel kleinere groep vitale aanbieders. De Eerste Kamer stemde op 7 juli 2026 in met de wet. Tegelijk trad de Wet weerbaarheid kritieke entiteiten (Wwke) in werking, die over de fysieke weerbaarheid gaat van ongeveer 500 aangewezen kritieke entiteiten.
Het doel van de Cbw is dat organisaties die belangrijk zijn voor de samenleving en de economie hun netwerk- en informatiesystemen beter beveiligen, incidenten snel melden en elkaar sneller kunnen waarschuwen.
Voor wie geldt de Cyberbeveiligingswet?
De wet geldt voor organisaties die essentiële of belangrijke diensten leveren. Of dat voor jouw organisatie zo is, hangt af van twee dingen: de sector waarin je actief bent en de omvang van je organisatie. Belangrijk om te weten: je bepaalt zelf of je onder de wet valt. Er komt geen brief van de overheid; je moet het zelf toetsen.
Sectoren
De wet volgt de sectoren uit de NIS2-richtlijn. Die zijn verdeeld in twee groepen.
Sectoren met een hoge kriticiteit, zoals energie, transport, bankwezen, financiële marktinfrastructuur, gezondheidszorg, drinkwater, afvalwater, digitale infrastructuur, beheer van ICT-diensten (business-to-business), overheid en ruimtevaart.
Andere kritieke sectoren, zoals post- en koeriersdiensten, afvalbeheer, chemische stoffen, levensmiddelen, de maakindustrie (onder meer medische hulpmiddelen, elektronica, machines en voertuigen), digitale aanbieders (zoals online marktplaatsen en zoekmachines) en onderzoek.
Omvang
Als vuistregel geldt de wet voor middelgrote en grote organisaties in deze sectoren: vanaf 50 medewerkers of meer dan 10 miljoen euro jaaromzet of balanstotaal. Kleinere organisaties vallen er in de regel buiten. Er zijn uitzonderingen: sommige aanbieders vallen er ongeacht hun omvang onder, bijvoorbeeld bepaalde aanbieders van digitale infrastructuur zoals DNS-dienstverleners en vertrouwensdiensten.
Essentieel of belangrijk
De wet maakt onderscheid tussen essentiële en belangrijke entiteiten. Grote organisaties in de sectoren met een hoge kriticiteit zijn meestal essentieel; de meeste andere organisaties binnen de scope zijn belangrijk. De plichten zijn voor beide groepen grotendeels gelijk. Het verschil zit in het toezicht en de hoogte van de boetes (zie verderop).
Twijfel je? Gebruik de officiële informatie en zelftoets van de Rijksoverheid en het NCSC. Leg je conclusie vast, ook als die luidt dat je er niet onder valt: dan kun je later laten zien hoe je tot dat oordeel kwam.
Wat vraagt de wet van je?
De Cbw kent drie kernplichten: registreren, beveiligen (de zorgplicht) en melden. Daarnaast legt de wet de verantwoordelijkheid nadrukkelijk bij het bestuur.
Registratieplicht
Organisaties die onder de wet vallen, moeten zich registreren in het entiteitenregister van het Nationaal Cyber Security Centrum (NCSC). Die registratie is sinds 15 augustus 2026 verplicht. Na registratie kun je gebruikmaken van de dienstverlening van het NCSC of het CSIRT van je sector, zoals dreigingsinformatie en waarschuwingen.
Zorgplicht
De zorgplicht is de kern van de wet. Je neemt passende en evenredige maatregelen om de risico's voor je netwerk- en informatiesystemen te beheersen, en om de gevolgen van incidenten zo klein mogelijk te houden. "Passend" betekent: afgestemd op je risico's, je omvang en de stand van de techniek.
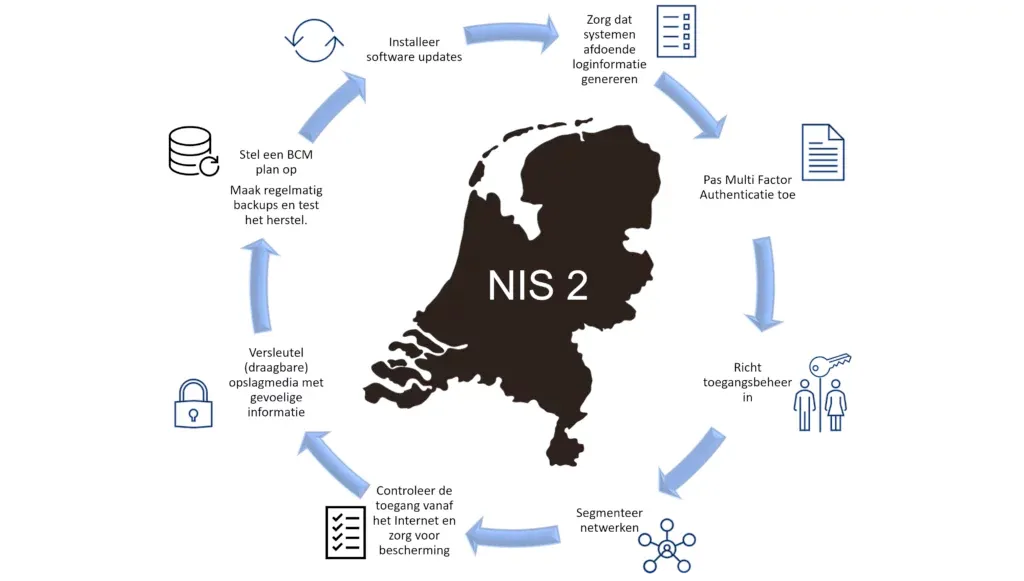
De NIS2-richtlijn noemt een aantal onderwerpen die in elk geval geregeld moeten zijn:
risicoanalyse en beleid voor informatiebeveiliging;
het afhandelen van incidenten;
bedrijfscontinuïteit, zoals back-ups en crisisbeheer;
beveiliging van de toeleveringsketen;
beveiliging bij aanschaf, ontwikkeling en onderhoud van systemen, inclusief het omgaan met kwetsbaarheden;
het toetsen of je maatregelen werken;
basishygiëne en cybersecuritytraining;
het gebruik van cryptografie en versleuteling;
personeelsbeveiliging, toegangsbeheer en beheer van bedrijfsmiddelen;
meerfactorauthenticatie en beveiligde communicatie.
In het Cyberbeveiligingsbesluit zijn deze maatregelen voor Nederland verder uitgewerkt.
Meldplicht
Een significant incident, dus een incident dat je dienstverlening ernstig verstoort of grote schade kan veroorzaken, moet je in fasen melden:
Termijn | Wat |
|---|---|
Binnen 24 uur | Vroegtijdige waarschuwing via het centrale meldpunt van het NCSC |
Binnen 72 uur | Incidentmelding met een eerste beoordeling van ernst en impact |
Binnen 1 maand | Eindrapport met oorzaak, gevolgen en genomen maatregelen (of een voortgangsverslag als het incident nog loopt) |
De termijnen gaan in vanaf het moment dat je van het incident op de hoogte bent. Voor sommige organisaties gelden kortere termijnen, bijvoorbeeld voor aanbieders van vertrouwensdiensten en voor organisaties die ook onder DORA vallen. Gaat het incident ook over persoonsgegevens, dan moet je daarnaast een datalek melden bij de Autoriteit Persoonsgegevens.
Verantwoordelijkheid van het bestuur
Cyberbeveiliging is onder de Cbw een bestuurstaak. Het bestuur keurt de maatregelen goed, ziet toe op de uitvoering en is aanspreekbaar als het misgaat. Bestuurders moeten bovendien zelf voldoende kennis hebben om cyberrisico's te kunnen beoordelen, en daarvoor een training volgen.
Toezicht en sancties
Het toezicht is per sector geregeld. Elke sector heeft een eigen toezichthouder; de Rijksinspectie Digitale Infrastructuur (RDI) houdt bijvoorbeeld toezicht op de digitale infrastructuur. Het NCSC is geen toezichthouder: het is het centrale meldpunt en CSIRT, dat organisaties helpt bij incidenten en waarschuwt voor dreigingen.
Hoe het toezicht eruitziet, hangt af van je categorie:
Essentiële entiteit | Belangrijke entiteit | |
|---|---|---|
Soort toezicht | Proactief: inspecties, audits en het opvragen van bewijs, ook zonder concrete aanleiding | Reactief: na een incident, klacht of ander signaal |
Maximale boete | € 10 miljoen of 2% van de wereldwijde jaaromzet (het hoogste bedrag) | € 7 miljoen of 1,4% van de wereldwijde jaaromzet (het hoogste bedrag) |
Naast boetes kan een toezichthouder onder meer bindende aanwijzingen geven en lasten onder dwangsom opleggen.
Dat de wet geen overgangstermijn kent, betekent niet dat er vanaf de eerste dag boetes vallen. De verwachting is dat toezichthouders in de beginperiode vooral zullen helpen en sturen. Maar wie na een incident niet kan laten zien dat hij passende maatregelen heeft genomen, staat zwak.
Ook als je er zelf niet onder valt: de keten
De wet geldt direct voor ruim 8.000 organisaties, maar zijn invloed reikt veel verder. Beveiliging van de toeleveringsketen is namelijk een onderdeel van de zorgplicht. Een Cbw-organisatie moet dus ook de risico's beheersen die via haar leveranciers binnenkomen: de IT-dienstverlener, de softwareleverancier, de hostingpartij of de onderhoudspartner met toegang tot systemen.
In de praktijk merk je dat als leverancier zo:
je krijgt een leveranciersvragenlijst over je informatiebeveiliging;
in nieuwe contracten en aanbestedingen staan beveiligingseisen;
je klant vraagt om bewijs, bijvoorbeeld een certificaat, een pentestrapport of een overzicht van je kwetsbaarheidsbeheer;
je moet incidenten die je klant raken snel doorgeven.
De wet verplicht jou als leverancier niet rechtstreeks, maar je klant wel. En die geeft de eisen door. Wie daar goed op voorbereid is, heeft een voorsprong bij het binnenhalen en behouden van opdrachten.
Wat moet je nu doen? Zes stappen
Bepaal of je onder de wet valt. Kijk naar je sector en omvang, gebruik de officiële zelftoets en leg je conclusie vast. Lever je aan Cbw-organisaties? Ga er dan van uit dat je met hun eisen te maken krijgt.
Registreer je bij het NCSC, als je onder de wet valt. Dit is al verplicht.
Breng je risico's in kaart. Welke systemen en diensten zijn kritiek, wat kan er misgaan en wat is de impact? Begin bij alles wat vanaf internet bereikbaar is, want daar beginnen de meeste aanvallen.
Neem passende maatregelen en leg ze vast. Gebruik de onderwerpen uit de zorgplicht als checklist. Let vooral op kwetsbaarheidsbeheer: weet welke kwetsbaarheden je hebt, los ze op volgorde van risico op en documenteer bewuste keuzes.
Richt je meldproces in. Wie beslist of een incident significant is, wie meldt binnen 24 uur, en hoe combineer je dat met een eventuele datalekmelding? Oefen het een keer.
Betrek het bestuur. Laat het bestuur de maatregelen goedkeuren, plan de bestuurderstraining en zorg dat cyberrisico's vast op de agenda staan.
Maak het daarna een cyclus: de zorgplicht is geen eenmalig project. Systemen veranderen, er verschijnen elke dag nieuwe kwetsbaarheden en je moet steeds kunnen laten zien hoe je ervoor staat.
Waar Catcher24 bij helpt
Geen enkele tool maakt je in z'n eentje Cbw-compliant; de wet vraagt ook om beleid, processen en betrokkenheid van het bestuur. Catcher24 helpt bij het onderdeel kwetsbaarheidsbeheer, en bij het aantonen ervan:
automatische scans van je publieke servers, poorten, diensten en webapplicaties op bekende kwetsbaarheden;
controles van DNS- en SSL-instellingen;
prioritering en concrete aanbevelingen in begrijpelijke taal;
rapportages met historie: wat er gevonden, opgelost en bewust geaccepteerd is.
Zo heb je het bewijs bij de hand voor je bestuur, je toezichthouder, je klanten en je verzekeraar. Alle scan- en klantgegevens worden in Nederland opgeslagen.
Meer weten? Lees hoe Catcher24 je helpt bij de Cyberbeveiligingswet, bekijk een voorbeeldrapport of start een gratis proefperiode van 10 dagen.


Verbeter je cyberbeveiliging vandaag nog
Start nu je gratis proefperiode en ontdek wat Catcher24 voor jouw bedrijf kan betekenen. Geen creditcard nodig, geen installatie. Alleen echt inzicht in je werkelijke risico’s.

Soortgelijke posts


